

选择验证码发送体验
请选择您的应用程序能够稳定支持的最简单体验。不要仅仅因为模板编辑器提供了该选项就选择一键或零点击。
不支持的设备或未通过资格检查的情况可以使用“复制代码”作为后备方案。Meta 还说明了自 2026 年 6 月 15 日起,在 iOS 26 及更高版本上支持原生 OTP 键盘建议;该客户端行为与 Android 一键和零点击集成不同。发布前请测试实际的客户设备和应用组合。
了解模板内容
身份验证格式包括验证码、验证码发送操作以及支持的安全或过期提示文案。它不能用于多媒体、营销文案或常规账户通知。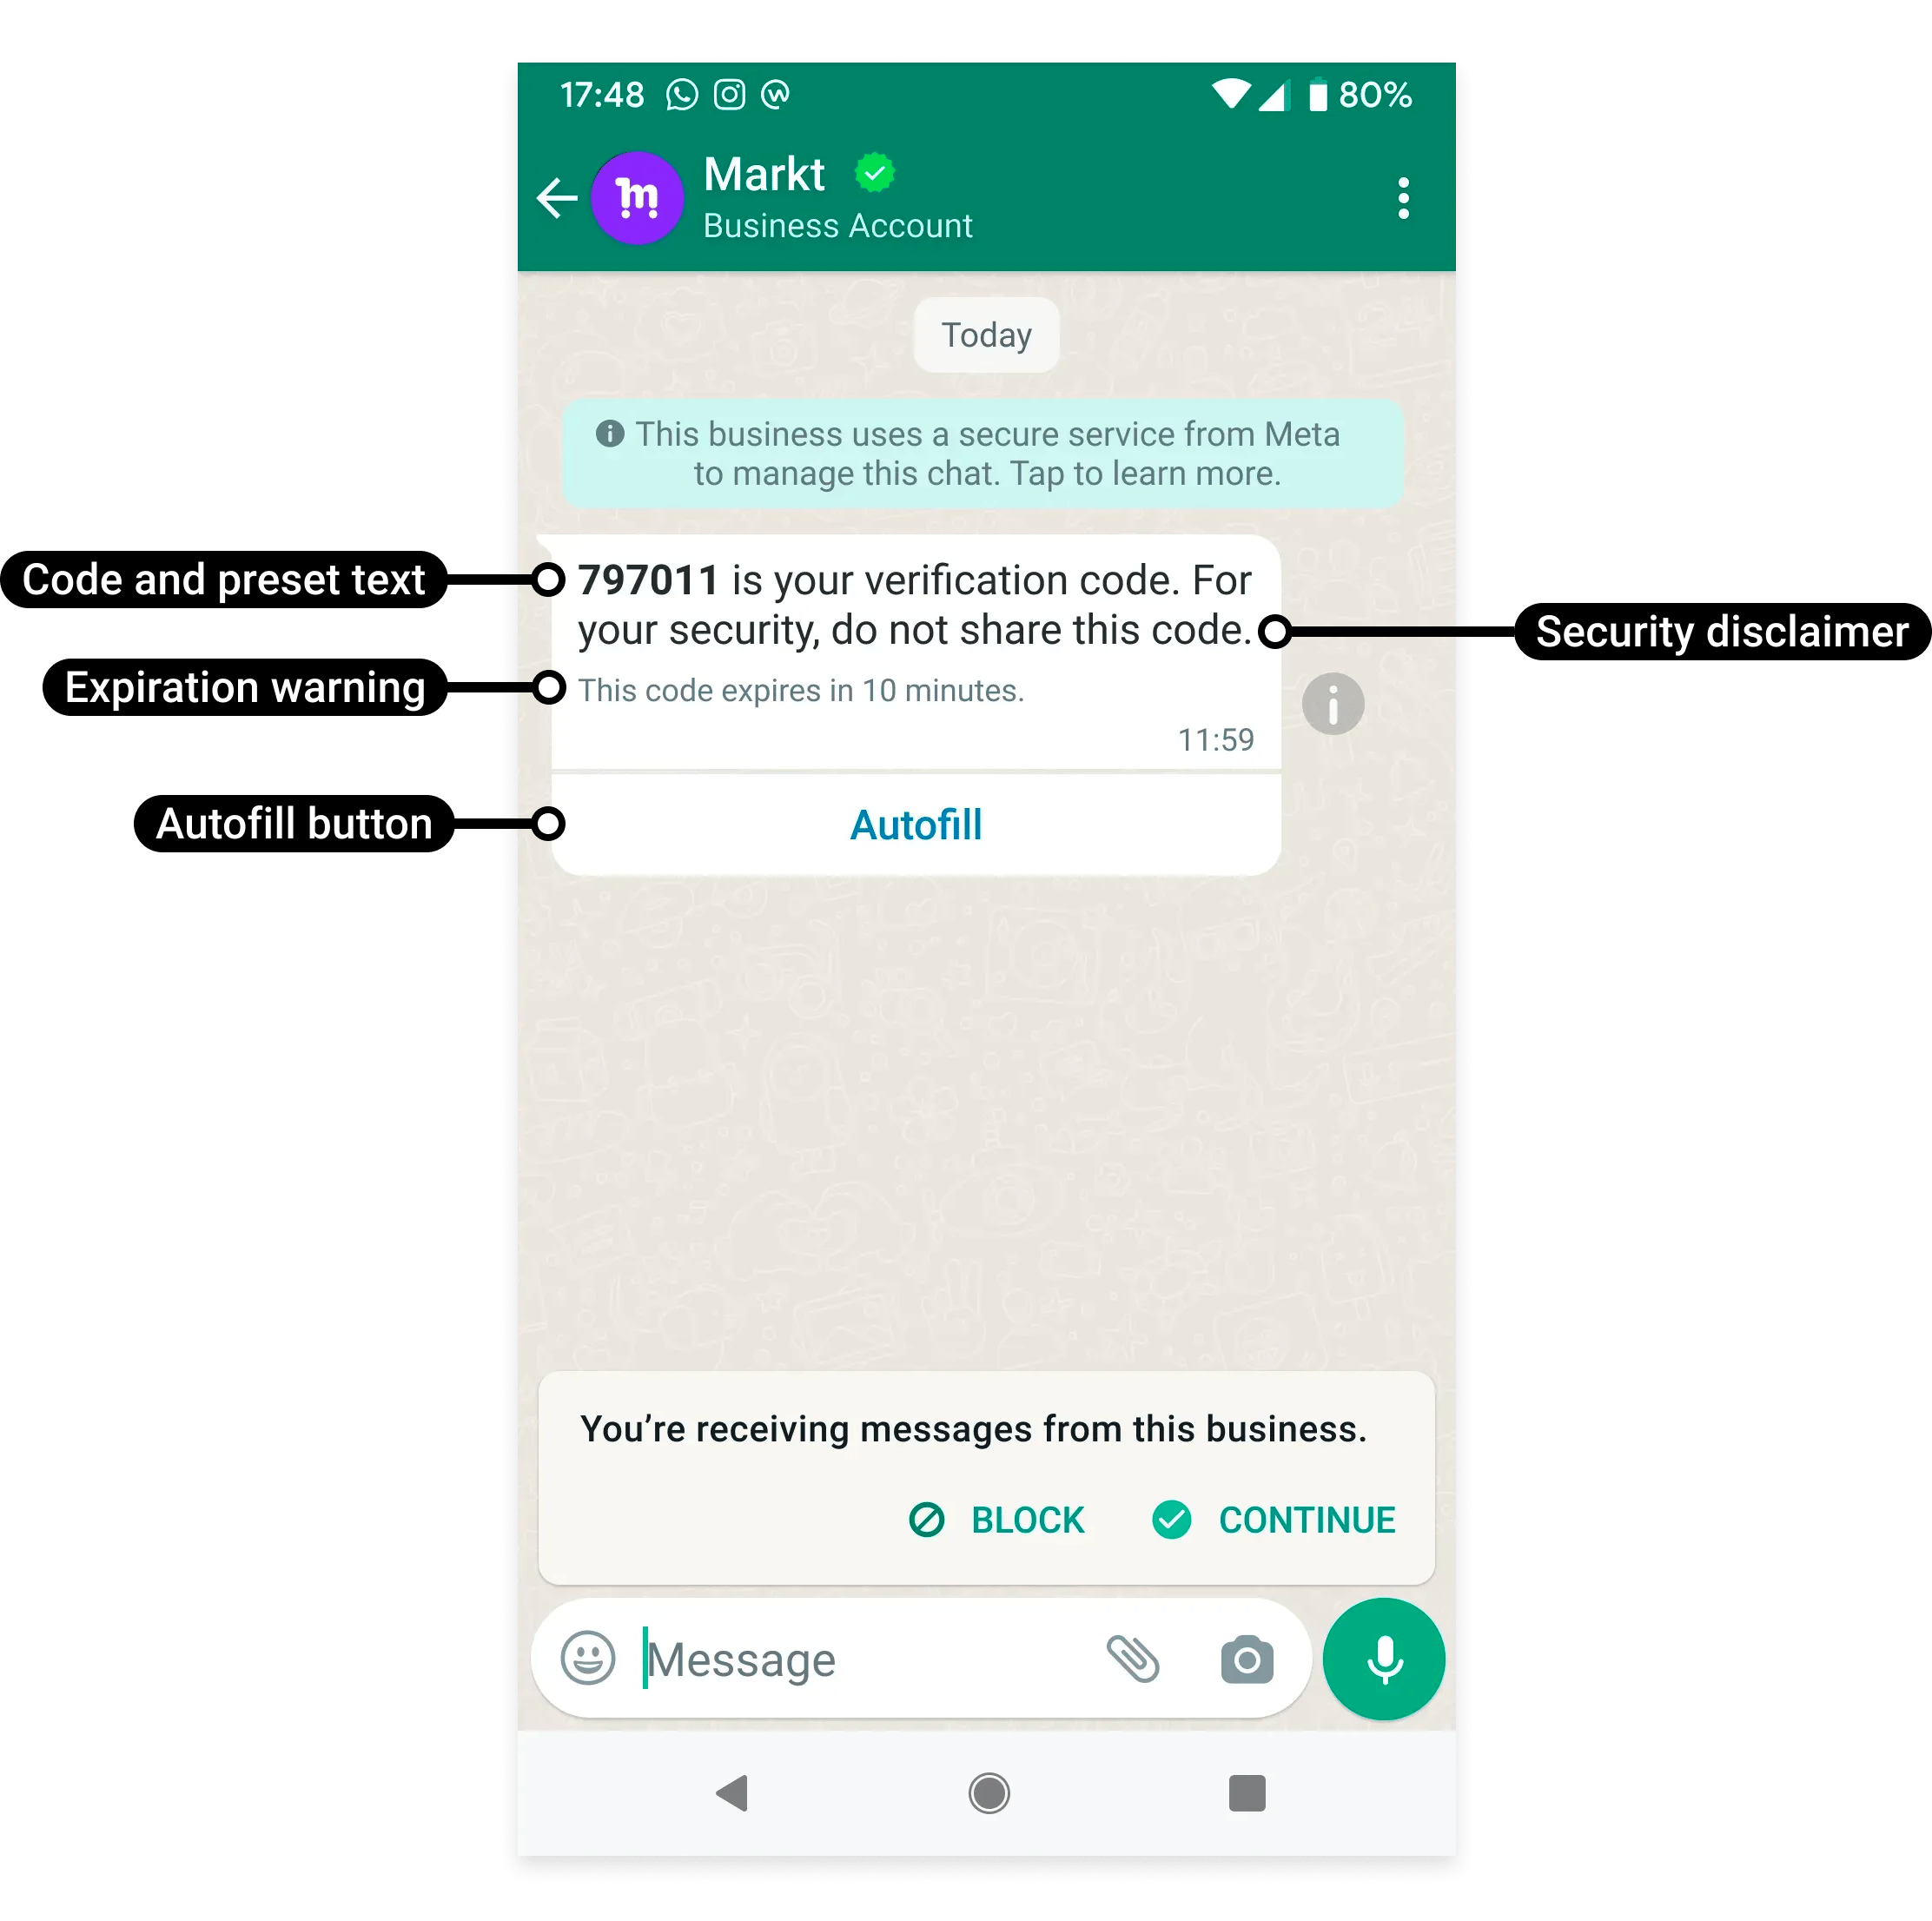
Authentication content uses preset text and a code-delivery action. Meta labels each part in this example.
区分三种不同的过期时间
显示过期警告并不会让您的后端自动拒绝过期的验证码。请在验证系统本身进行配置。
请选择符合验证码实际有效期的发送有效期。包含已过期验证码的延迟消息即使发送成功,也会造成不良的登录体验。
配置送达时仍然有效的验证码
在 YCloud 中,选择 身份验证,选择验证码发送体验,并配置支持的安全与过期选项。消息文本受到严格限制;请勿将普通的营销模板粘贴到此类别中。 假设验证码的有效期为五分钟:
当前 YCloud 模板协议支持的身份验证
messageSendTtlSeconds 值为 30 至 900 秒,新创建的身份验证模板 默认值为 10 分钟 。历史模板可能具有不同的默认值;请检查已保存的设置,而不要假设所有现有模板都相同。显示的过期选项支持 1–90 分钟,但该显示设置不会延长允许的发送有效期范围。
五分钟的 TTL 并不保证接收后还剩余整整五分钟:从验证码生成开始,时间就已经在流逝。您的应用程序应显示实际剩余的有效时间。
保持 Android 集成信息最新
一键认证(One-tap)和零点击认证(Zero-tap)需要匹配的应用身份和正常工作的握手逻辑。当前的 YCloud 模板契约使用supported_apps;旧版的顶级 package_name 和 signature_hash 字段已被弃用。
Meta 最新的身份验证文档宣布 2026 年 10 月 15 日 为旧版 PendingIntent 握手的迁移截止日期,并推荐使用 OTP Android SDK。如果您的应用仍在使用该旧流程,请将迁移视为一项应用层任务,而不仅仅是修改模板文本。在发布前,请查阅最新的一键和零点击认证文档。
测试失败分支
测试验证码过期、二次请求验证码、输入错误验证码、设备离线、不受支持的客户端以及 Android 应用签名不匹配等场景。确定发放新验证码是否会使前一个验证码失效,并确保界面逻辑与该策略一致。 切勿根据delivered 或 read 推断身份验证已成功。只有您的验证后端才能确定提交的验证码对目标用户和操作是否有效。
设计验证流程
- 允许客户请求验证码并确认接收目标。
- 说明验证码将通过 WhatsApp 发送。
- 在您的验证系统中生成并校验验证码。
- 发送带有必需参数的已获批模板。
- 将消息送达与验证成功分开进行跟踪。
- 在适当时提供受控的重试机制或备用路由。
定价与可用性
身份验证消息有其专属费率,在符合条件的情况下可能会适用国际身份验证费率。请参阅 WhatsApp 定价。 客户请求验证码并不意味着允许未来向其发送不相关的营销消息。请确保用户授权和消息用途与所请求的验证保持一致。实施指南
有关上游行为,请参阅 Meta 的身份验证模板。常见问题
消息已送达,但验证码已过期。是哪个设置有误?
消息已送达,但验证码已过期。是哪个设置有误?
请比对三个时间点:应用程序生成验证码的时间、消息等待送达的最长时长以及客户提交验证码的时间。模板中的过期文本不会延长服务器的有效期限。请使用适合有效验证码生命周期的送达 TTL,根据安全设计废弃被替代的旧验证码,并提供受控的重新请求新验证码功能。
一键认证或零点击认证是否免去了校验验证码的需要?
一键认证或零点击认证是否免去了校验验证码的需要?
否。这些形式改变的只是兼容应用接收或自动填充验证码的方式。您的后端仍需校验请求、验证码、有效期和尝试次数限制。消息已送达/已读或自动填充成功并不能作为验证成功的凭据。
按钮复制了验证码而不是打开我的应用。我应该排查什么?
按钮复制了验证码而不是打开我的应用。我应该排查什么?
请检查客户端兼容性、获批的身份验证格式以及为应用注册的包名/签名值。在不受支持的客户端上,回退为复制验证码体验属于正常现象。在认定模板有问题之前,请先在受支持的应用/客户端组合上测试该模板。